Danfoss : faire vérifier l’accès distant aux équipements de froid
Derrière les rayons réfrigérés d’un magasin, des outils numériques peuvent réunir les températures relevées et les alarmes de l’installation. Ils aident les équipes à suivre ce qui se passe. Un gestionnaire de système joue ce rôle : Danfoss, fabricant de ces équipements, décrit par exemple son modèle AK-SM 800A comme un point de coordination des données du système de froid.
Ces outils peuvent aussi se consulter à distance, pour surveiller l’installation ou intervenir. C’est pratique pour la maintenance, à condition de protéger la porte d’entrée utilisée. L’actualité Danfoss rend cet enjeu concret : la cybersécurité concerne aussi les équipements qui soutiennent l’activité quotidienne. Même dans une entreprise qui utilise d’autres matériels, recenser les accès distants et savoir qui en est responsable reste un réflexe utile.
Le 12 octobre 2026, le CERT-FR, qui diffuse des alertes de sécurité informatique, a signalé de nombreux équipements Danfoss compromis dans les séries AK-SM et AK-SC. Il demande de déconnecter ou de filtrer les accès concernés. Si votre commerce en est équipé, contactez le prestataire qui connaît l’installation : il devra identifier la série exacte, sa configuration et les accès de maintenance avant de préparer l’intervention.
Retrouver la porte d’entrée de la maintenance
L’interface de gestion sert à consulter ou à administrer l’équipement. Son exposition sur Internet signifie qu’un accès peut être atteint depuis l’extérieur du réseau local. Le CERT-FR rappelle que cette exposition est contraire aux bonnes pratiques. Lorsque l’administration distante est impérative, il présente la restriction à des adresses IP de confiance comme une première mesure temporaire. Une adresse IP identifie une origine réseau ; elle ne remplace pas, à elle seule, la vérification des comptes et de leur usage.
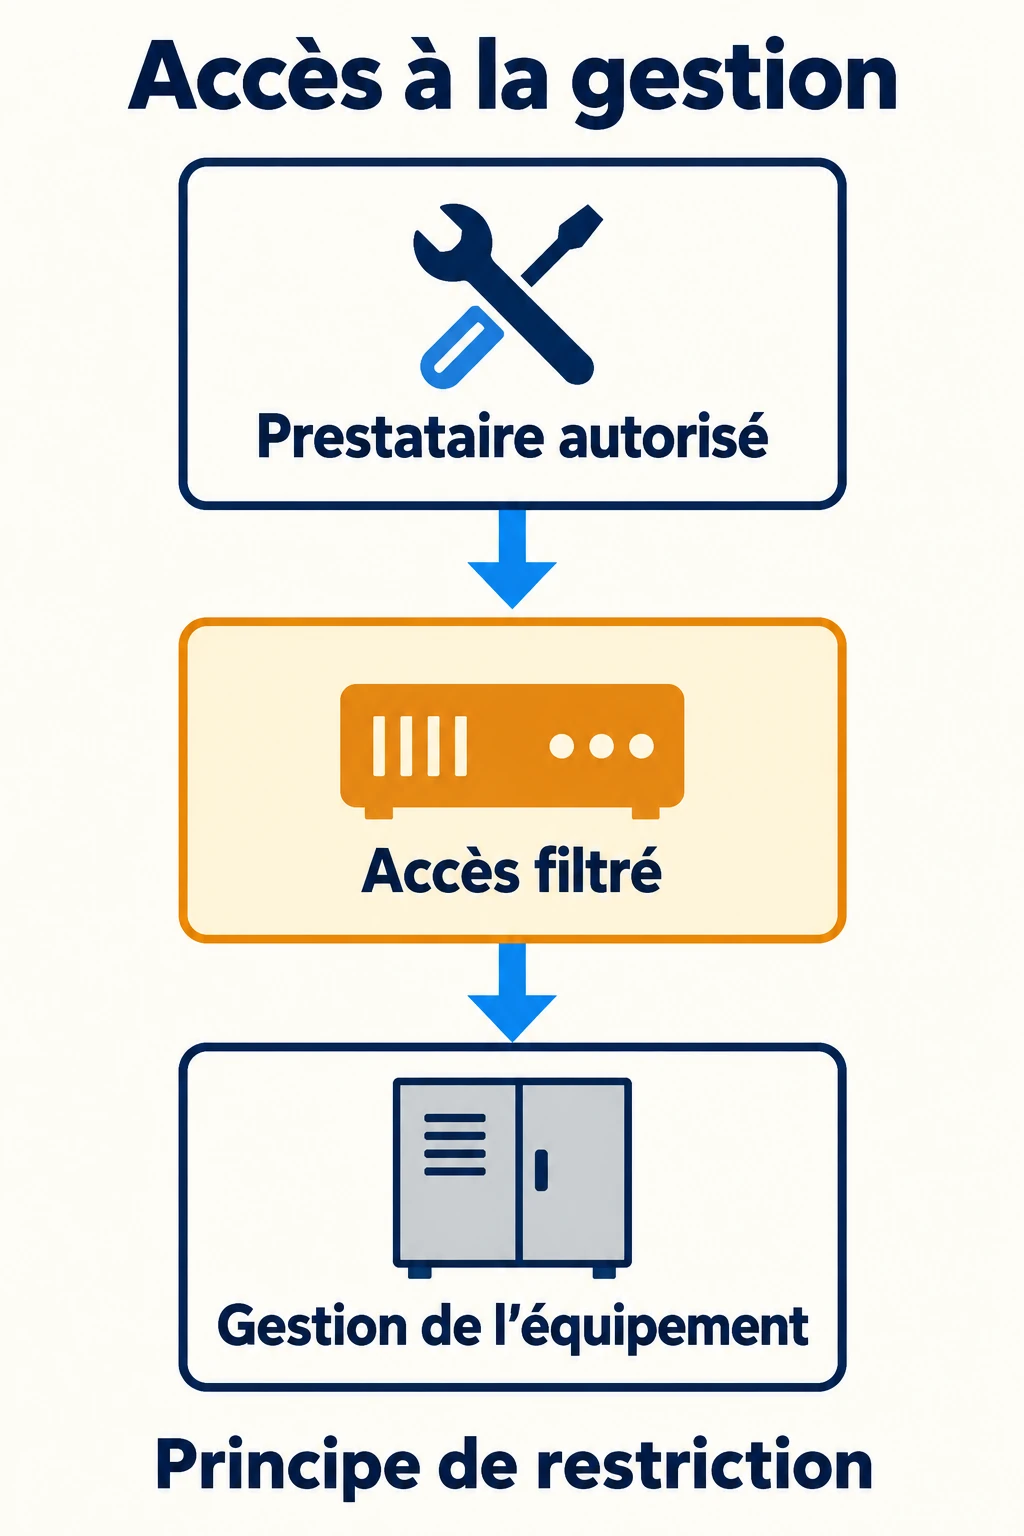
Demandez au mainteneur quel chemin il utilise, quelles personnes disposent d’un compte et qui maîtrise le filtrage réseau. Faites-lui confirmer si la gestion est accessible directement depuis Internet. Cette vérification doit porter sur votre propre installation, avec les autorisations prévues. Elle ne nécessite pas que vous cherchiez ou testiez d’autres équipements accessibles en ligne.
Préparez ensemble la restriction de cet accès et le moyen de conserver la surveillance nécessaire à l’exploitation. Dans un exemple hypothétique, le technicien intervient à distance tandis que l’équipe du magasin reçoit les alarmes. Avant un changement réseau, chacun doit savoir comment il vérifiera que ces fonctions restent disponibles. Une modification de l’accès de maintenance doit être coordonnée avec le responsable du froid ; elle ne doit pas être improvisée depuis un simple conseil général.
En cas de doute, organiser une remise en état complète
Le CERT-FR distingue la restriction d’accès de la remédiation après une suspicion de compromission. Sa séquence prévoit le filtrage vers les prestataires, une remise à l’état d’usine, les correctifs disponibles, le renouvellement des secrets, la vérification des comptes et une reconfiguration globale. Un secret peut être un mot de passe ou un autre élément permettant l’accès. Le changer retire l’usage de l’ancien élément ; cette opération ne répare pas à elle seule les autres modifications possibles.
Confiez cette séquence au mainteneur qualifié, avec le responsable informatique pour le réseau. Demandez-leur de préciser ce qu’ils doivent conserver pour examiner l’incident, les réglages à reprendre et les contrôles d’exploitation après intervention. Un retour à l’état d’usine mérite un créneau et un plan préparés pour l’installation concernée. Le fait que l’interface réponde encore ne permet pas de conclure qu’aucun accès indésirable n’a eu lieu.
Vous pouvez garder une fiche de décision sans y recopier de mots de passe : équipement identifié, interlocuteurs, accès restreint ou restant à traiter, résultat des vérifications et prochaine action. Ce relevé donne à l’équipe une situation compréhensible et permet de suivre ce qui reste ouvert. L’alerte n’attribue pas ici une panne ou une perte de marchandises à votre entreprise ; le constat doit venir de l’examen de votre installation.
Donner un responsable à chaque périmètre
Cette alerte montre l’intérêt de distinguer la gestion des équipements et celle du site web, avec des accès et des responsables identifiés. Le système de froid relève de son mainteneur qualifié. Pour la partie site internet, Gaia permet de comparer les sauvegardes, contrôles et modalités d’intervention dans ses offres d’hébergement et de maintenance. Cette comparaison aide à fixer le suivi du site sans laisser supposer qu’il couvre aussi les équipements industriels.
Poursuivre votre lecture
Retrouvez les autres articles du même sujet ou explorez une nouvelle catégorie.
-
OVHcloud AI Summit : venir avec un usage à éclaircir le 19 novembre
Le rendez-vous parisien réunira cloud, IA et sécurité. Une question de coût, d’accès aux données ou de reprise du service donne une direction utile à votre visite.
-
Cloudflare Workers : repérer le calcul qui consomme les ressources
Le profilage à la demande aide à localiser le travail effectué par une application Workers. Temps de calcul, allocations et attente du visiteur se mesurent différemment.
-
Shopify : vos traductions peuvent suivre les changements chaque semaine
Translate & Adapt ajoute un suivi hebdomadaire pour les boutiques éligibles, dont celles situées en France. Les textes corrigés à la main demandent un suivi séparé.