NetScaler : une alerte à traiter avec votre responsable informatique
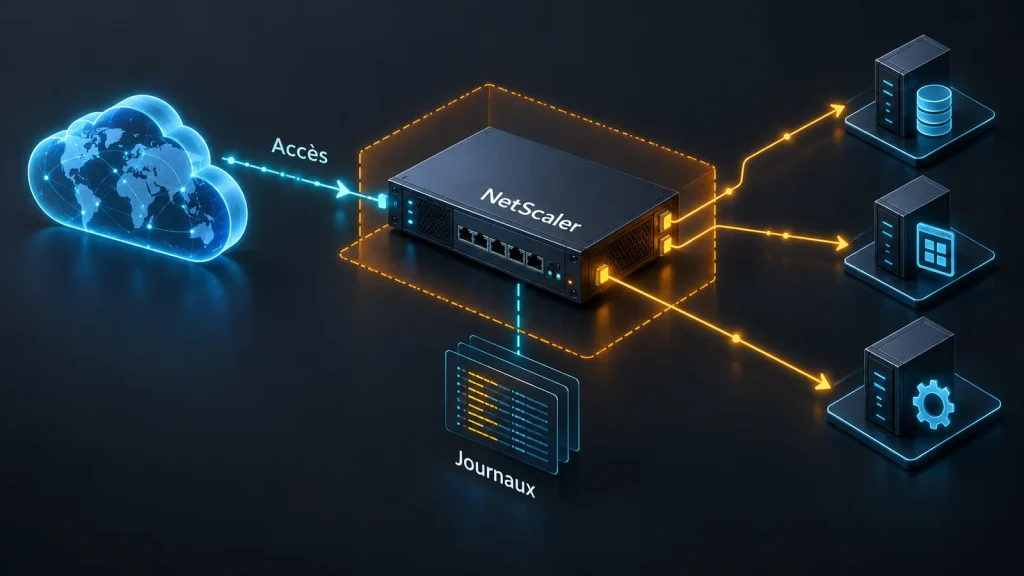
L’accès à une application peut dépendre d’un équipement absent des postes de travail. Le CERT-FR a actualisé le 5 octobre 2026 son alerte NetScaler ADC et Gateway du 28 septembre. Il signale des vulnérabilités activement exploitées, dont un risque d’exécution de code à distance ; la mise à jour ajoute une vulnérabilité de déni de service. Cette alerte exige une réponse du responsable des équipements concernés, y compris lorsqu’ils sont gérés par un prestataire.
Un ADC peut servir d’intermédiaire entre internet et des applications, notamment pour répartir ou traiter les accès. Une Gateway fournit un point d’accès à des services distants. Selon votre organisation, vous pouvez utiliser ces services sans connaître le nom du matériel. Demander si l’entreprise possède un NetScaler ne suffit donc pas : il faut aussi interroger les prestataires qui publient vos applications ou fournissent vos accès distants.
Trois états à distinguer dans la réponse
L’exposition concerne la version, la configuration et la période pendant laquelle un service était accessible. Le correctif traite la vulnérabilité du logiciel. L’investigation cherche à déterminer si une exploitation a effectivement eu lieu. Ces trois questions peuvent recevoir des réponses différentes : un équipement désormais corrigé peut encore demander un examen de son historique.
| Question | Élément attendu |
|---|---|
| Sommes-nous concernés ? | Services dépendants, équipement et version relevée |
| Le défaut est-il corrigé ? | Bulletin applicable, version corrective et date d’installation |
| Une exploitation a-t-elle été recherchée ? | Période examinée, traces disponibles et conclusion ou limites de l’analyse |
Le CERT-FR indique que les exploitations initiales ont précédé la disponibilité des correctifs. Ce constat explique pourquoi l’historique compte. Il n’établit pas la compromission d’un équipement particulier. La liste des versions affectées et les références de correction doivent être consultées dans l’alerte actuelle avec le prestataire ; un numéro recopié dans un email peut correspondre à une branche différente.
Obtenir un compte rendu qui couvre votre activité
Dans un scénario hypothétique, une PME héberge son site chez un fournisseur et utilise un autre service pour un accès distant. Le premier répond que son hébergement ne dépend pas de NetScaler. Cette réponse ne clôt pas la question concernant l’accès distant : le second fournisseur doit préciser son propre périmètre. Un tableau de services et de responsables évite qu’une réponse exacte soit interprétée trop largement.
Demandez quel examen des journaux a été réalisé et ce qui reste inconnu. Une absence de trace peut résulter d’une durée de conservation trop courte ; elle doit être interprétée avec cette limite. Préservez les données encore disponibles et laissez le responsable compétent déterminer les investigations et les éventuelles mesures sur les accès. Une restauration improvisée peut effacer des éléments utiles à cette décision.
Le bulletin CERT-FR de la semaine 40 cite également NetScaler parmi les vulnérabilités significatives. Le récapitulatif aide à suivre les alertes ; la priorité réelle dépend des avis détaillés et de votre environnement. Conservez dans le compte rendu les références utilisées et les personnes chargées des points encore ouverts.
Préparez enfin les conséquences d’une interruption : collaborateurs privés d’accès, documents disponibles ailleurs et contact chargé d’informer les partenaires. Toute solution temporaire doit rester autorisée par l’organisation. Cette préparation aide à poursuivre une tâche essentielle sans ouvrir un nouvel accès mal maîtrisé dans l’urgence.
Clarifier le suivi du site et ses dépendances
L’alerte conduit à identifier les équipements concernés, obtenir la preuve du correctif et examiner l’exposition passée avec leur responsable. Pour la partie site web, les offres d’hébergement et de maintenance Gaia permettent de préciser le suivi et la reprise à retenir. Ce périmètre doit être distingué de l’investigation ou du dépannage d’un NetScaler, qui relève de son administrateur ou d’un intervenant compétent.
Poursuivre votre lecture
Retrouvez les autres articles du même sujet ou explorez une nouvelle catégorie.
-
OVHcloud AI Summit : venir avec un usage à éclaircir le 19 novembre
Le rendez-vous parisien réunira cloud, IA et sécurité. Une question de coût, d’accès aux données ou de reprise du service donne une direction utile à votre visite.
-
Cloudflare Workers : repérer le calcul qui consomme les ressources
Le profilage à la demande aide à localiser le travail effectué par une application Workers. Temps de calcul, allocations et attente du visiteur se mesurent différemment.
-
Danfoss : faire vérifier l’accès distant aux équipements de froid
Le CERT-FR signale des compromissions des séries AK-SM et AK-SC. L’accès à leur gestion doit être examiné avec le prestataire, en tenant compte du fonctionnement du site.