WordPress 7.1.3 : vérifier la sécurité de votre site
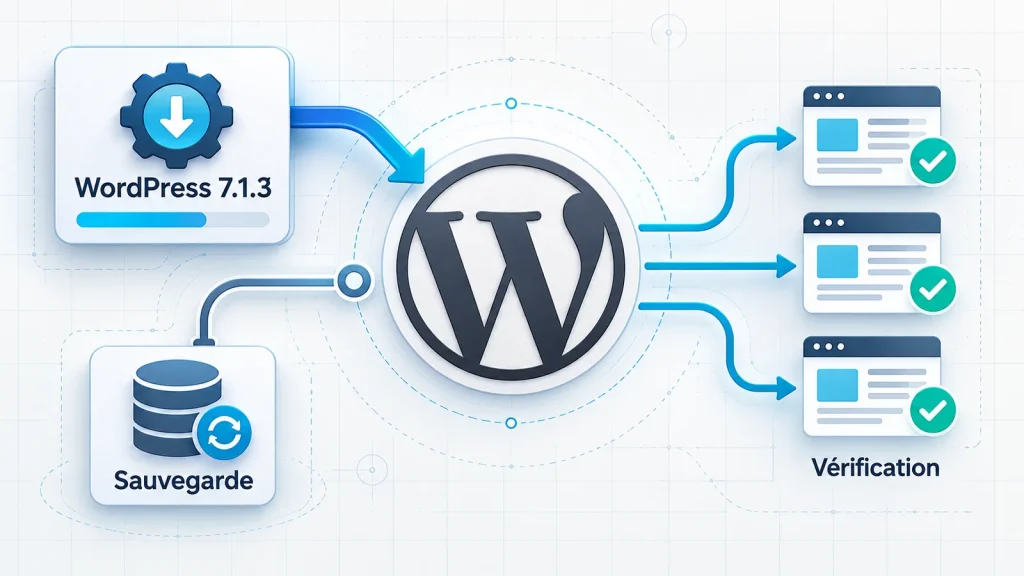
Le 6 octobre 2026, WordPress a publié 7.1.3 avec sept corrections de sécurité et quatre corrections de fonctionnement, en recommandant une mise à jour immédiate. L’annonce officielle constitue le point de départ de l’intervention. Pour une entreprise, sa réception doit aussi confirmer que les visiteurs peuvent encore envoyer une demande ou terminer leur achat.
Les corrections concernent notamment des contenus pouvant provoquer un comportement indésirable dans une page, une atteinte à la disponibilité et la divulgation de commentaires associés à des publications privées ou non publiées. Elles touchent donc des enjeux différents. Une faille de type XSS peut faire exécuter un contenu dans le navigateur ; un déni de service empêche un service de répondre normalement. Le bulletin décrit des problèmes corrigés, sans établir qu’ils ont été exploités sur votre site.
Savoir ce qui a été appliqué
Une option de mise à jour automatique exprime une intention. La version effectivement installée et le résultat de l’opération apportent la preuve utile. Demandez au responsable un relevé par site, y compris pour une ancienne vitrine encore accessible. Un même prestataire peut gérer plusieurs environnements qui ne suivent pas tous le même calendrier.
Le correctif 7.1.2 du 22 septembre traitait déjà une vulnérabilité critique pouvant conduire à une exécution de code selon certaines conditions du serveur et du thème. L’annonce de cette version permet de replacer 7.1.3 dans l’historique. Il faut rapprocher cet historique de l’installation réelle, plutôt que conclure à partir du seul numéro affiché dans une ancienne facture.
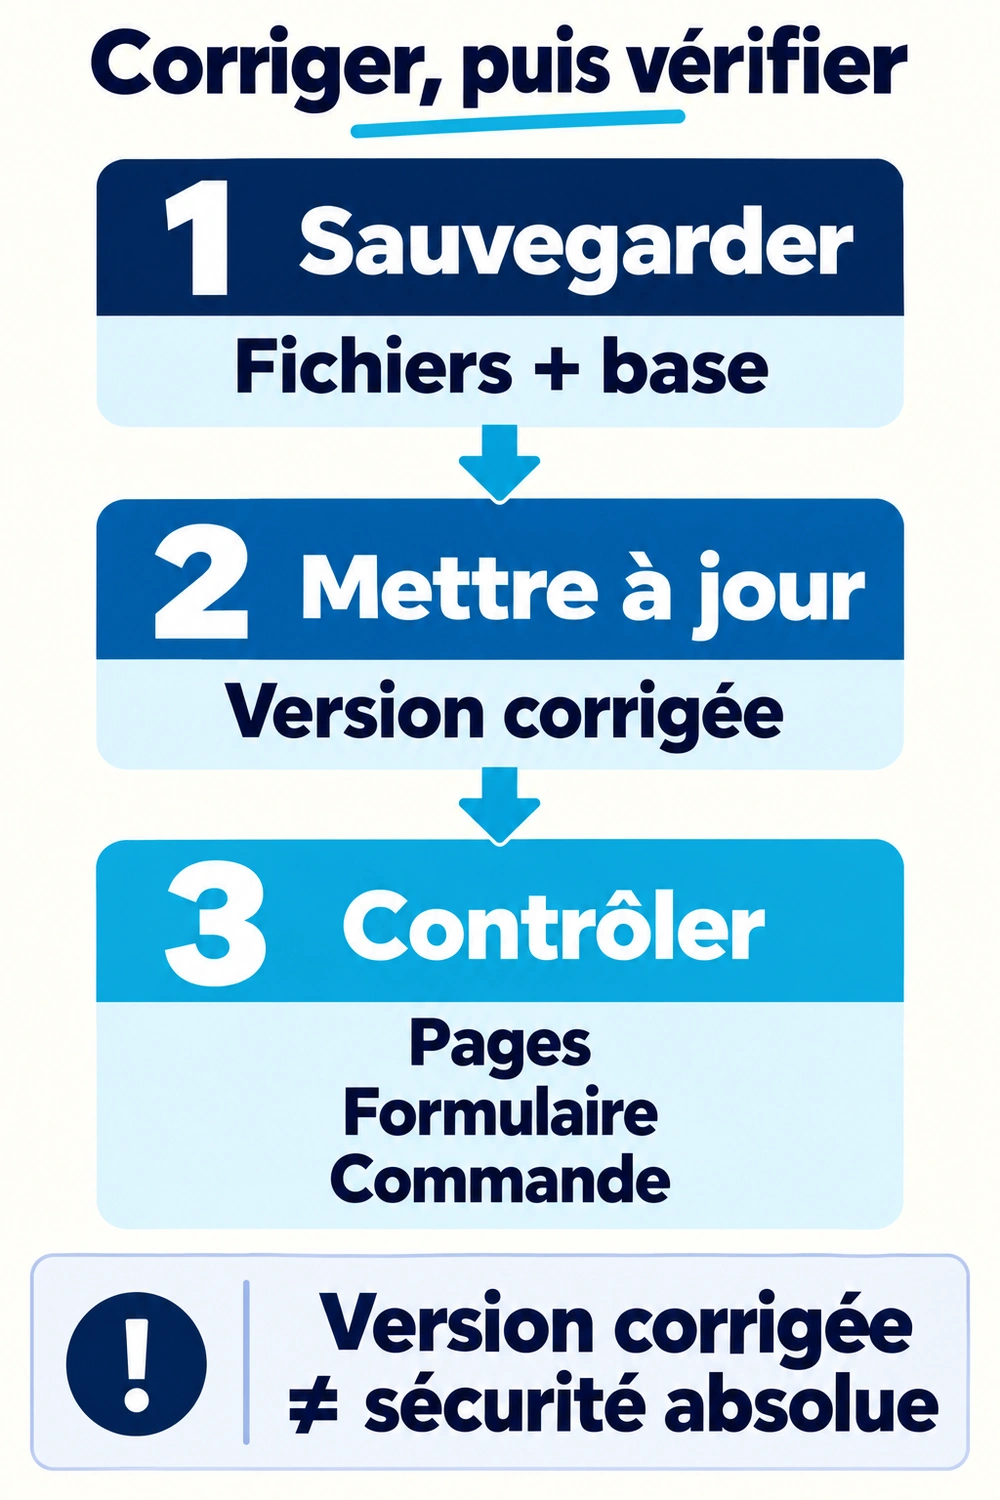
Avant l’intervention, confirmez qu’une sauvegarde contient les fichiers et les données nécessaires et qu’une restauration est prévue. Sur une boutique active, revenir à cette copie peut supprimer des commandes reçues entre-temps. La reprise doit donc préciser comment ces nouvelles informations seraient conservées ou rapprochées avant une restauration.
Recevoir une intervention avec des contrôles métier
Choisissez des parcours qui produisent un résultat observable. Afficher le formulaire prouve seulement que la page s’ouvre ; envoyer une demande et en confirmer la réception vérifie une chaîne plus complète. Le résultat attendu doit être défini avec la personne qui traite les demandes, pas uniquement avec celle qui réalise la correction.
| Parcours | Preuve utile à conserver |
|---|---|
| Demande de contact | Message de test reçu par le bon destinataire |
| Achat de test autorisé | Variante, montants et confirmation cohérents ; aucun paiement réel improvisé |
| Publication | Texte et figure présents sur ordinateur et téléphone |
| Accès de l’équipe | Connexion du rôle nécessaire et droits attendus |
Dans un exemple hypothétique, la page de contact reste visible après correction, mais le message part vers une ancienne adresse. Le contrôle purement visuel aurait donné une conclusion trop favorable. La réception de l’intervention doit noter ce défaut, son responsable et le contrôle à refaire après correction.
Traiter les signes inhabituels dans un autre volet
Une redirection inconnue, un compte ajouté ou une page modifiée mérite une investigation séparée. La mise à jour ferme une vulnérabilité connue ; elle n’explique pas à elle seule les modifications antérieures. Préservez les horaires, les messages et les journaux disponibles avant des opérations qui pourraient les effacer. Le responsable compétent décidera de la suite et de l’état à restaurer.
Terminez avec un relevé court : version confirmée, sauvegarde, parcours contrôlés et anomalies ouvertes. Le thème, les extensions, les comptes et l’hébergement restent dans le suivi de l’environnement. Une correction du cœur WordPress améliore une partie de cet ensemble ; son effet doit être compris dans ce périmètre.
Choisir un suivi qui vérifie aussi le service rendu
Le bon repère associe la version corrigée, une reprise préparée et des parcours vérifiés. Gaia propose des niveaux d’hébergement et de maintenance à comparer selon le rôle de votre site, avec des différences de sauvegarde, de contrôle et d’intervention. Identifiez dans l’offre retenue le suivi nécessaire à vos demandes ou à vos ventes, sans en déduire une protection absolue.
Poursuivre votre lecture
Retrouvez les autres articles du même sujet ou explorez une nouvelle catégorie.
-
OVHcloud AI Summit : venir avec un usage à éclaircir le 19 novembre
Le rendez-vous parisien réunira cloud, IA et sécurité. Une question de coût, d’accès aux données ou de reprise du service donne une direction utile à votre visite.
-
Cloudflare Workers : repérer le calcul qui consomme les ressources
Le profilage à la demande aide à localiser le travail effectué par une application Workers. Temps de calcul, allocations et attente du visiteur se mesurent différemment.
-
Danfoss : faire vérifier l’accès distant aux équipements de froid
Le CERT-FR signale des compromissions des séries AK-SM et AK-SC. L’accès à leur gestion doit être examiné avec le prestataire, en tenant compte du fonctionnement du site.